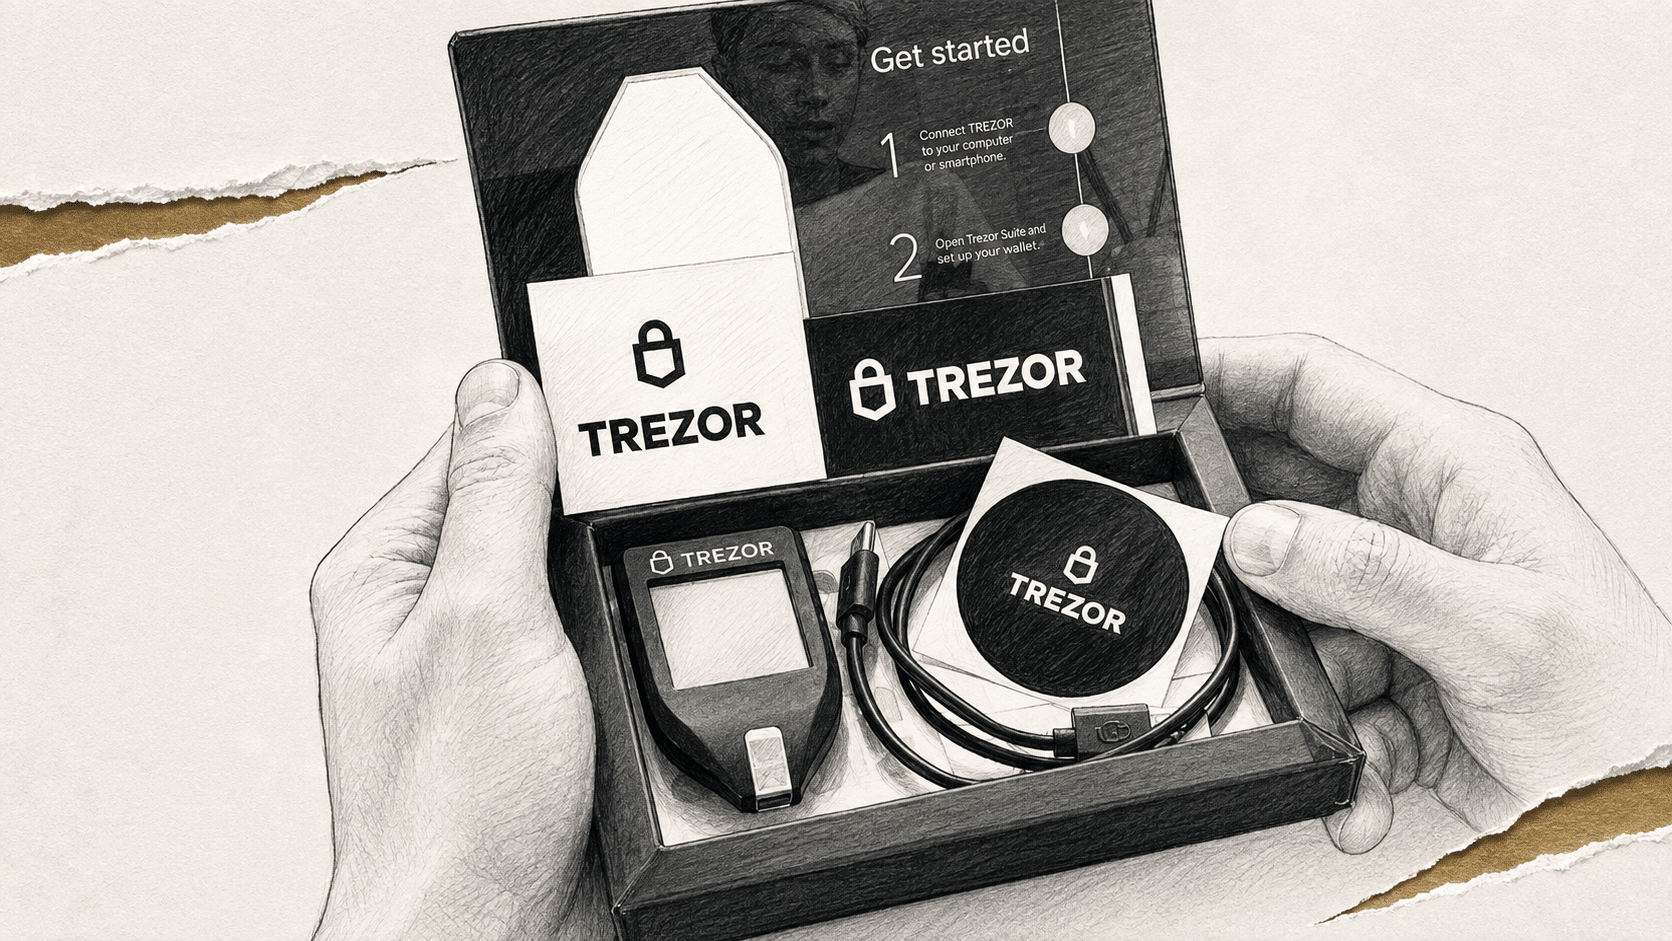
Trezor警示CryptoBilis售出的Safe 5疑似遭硬件植入
哈希视野消息,Trezor 称,安全团队收到负责任披露报告,指称一台经东南亚官方经销商 CryptoBilis 购入的 Trezor Safe 5 内部被植入硬件木马。该设备于 2026 年 8 月通过 Tokopedia 购得,报告称主板与屏幕之间多出一块带蜂窝模块和天线的电路板,可读取屏幕显示内容并在设备通电时经移动网络外传;
分享至:
相关阅读
Trezor现已支持128字符助记词密码,直指Coldcard种子缺陷
哈希视野翻译整理 · 3小时前
Trezor 将钱包密码短语上限提高至 128 个字符
深潮 TechFlow · 16小时前
Trezor在Coldcard发生1亿美元钱包盗窃案后提高密码长度上限
哈希视野翻译整理 · 17小时前
CryptoBilis黑客再次向Tornado Cash存入1,200枚ETH,约合278万美元
PANews · 5天前
DOOM成功移植至Trezor硬件钱包并运行
Odaily 星球日报 快讯 · 10月22日
Ledger发现加密钱包中被植入间谍程序后,Trezor削减其经销商
哈希视野翻译整理 · 10月14日
以上内容不构成投资建议。
本文为来源作者的观点,不代表哈希视野(HASHVUE)的立场,不承担法律责任,图片如有侵权,请联系作者删除。