比特币杂志
尽管硬件钱包故障频发,中心化交易所与DeFi损失仍主导2026年加密货币黑客事件
据Lightning.news与比特币杂志共享的一份报告显示,在扣除冻结和返还资金后,2026年迄今加密货币黑客攻击造成的净损失约为23.5亿美元。一位名为Stacy Muur的安全研究员在X上发布帖子,汇编了“2026年因黑客攻击损失超过5万美元的协议清单”。年初至今共有230个协议遭袭。“加密货币安全彻底完了。”在Muur的统计中,仅9月份就占了约7.68亿美元,主要驱动因素为中心化交易所和DeFi,而非纯粹的比特币自托管硬件钱包——后者在当时获得了大量新闻报道。
单笔最大损失是Bitget于9月24日从热钱包和温钱包中被盗走约3.875亿美元。该交易所及Chainalysis、Elliptic和TRM Labs等公司将此事件与朝鲜关联,引用与先前DPRK相关VPN使用模式一致的IP特征、与早期Lazarus Group和TraderTraitor活动(包括2025年Bybit盗窃案)相关钱包的链上重叠。攻击者利用第三方安全产品注入虚假提款指令,而未获取私钥。
Blockstream的比特币侧链Liquid Network遭受了第二大的打击,攻击者在9月初利用Elements软件漏洞铸造了约4,000枚无支撑的L-BTC,并将其兑换出约4,000枚真实比特币,当时价值近3.2亿美元。这些自称为白帽的行为者在通过OP_RETURN消息进行链上谈判后归还了3,400枚BTC,保留了约600枚BTC。联邦密钥未被泄露。损失来自Liquid网络协议上的一种通胀漏洞。
Samson Mow随后称此次事件是“AI辅助攻击雪崩”的一部分,这波攻击在波及Liquid之前已袭向其他比特币相关软件。该网络现已恢复运行,并已弥补损失,推测资金来自投资者。
DeFi平台呈现同样集中、高额的损失模式。Drift Protocol在4月因治理与多签遭攻破而损失约2.85亿至2.96亿美元,事件涉及长达数月的社会工程攻击。该项目委托的调查将此次行动归咎于朝鲜行为体。
KelpDAO由LayerZero驱动的rsETH跨链桥在单验证者设计被颠覆后,约2.92亿美元的无支撑代币被耗尽。LayerZero表示,初步迹象指向朝鲜的Lazarus Group,具体为TraderTraitor。
Cronos上的Tectonic在8月下旬因抵押品被操纵而借出约1.204亿美元。验证者随后回滚链并追回大部分资金,但已跨链转出网络的数百万美元未能恢复。
涉及比特币硬件钱包的事件尽管新闻报道广泛,但总体金额较小。Galaxy Research估计Coinkite RNG黑客事件涉及约1,596至1,789枚比特币,价值约1亿至1.3亿美元,上限估计接近2,055枚比特币。
第三段:约 8600 万至 1.02 亿美元的账本损失可追溯至通过东南亚授权经销商 CryptoBilis 销售的设备——这是一起供应链攻击,未经授权的硬件植入在设备初始化过程中窃取了助记词。该公司表示,已确认的案例仅限于该经销商的供应链,其自有系统和直销渠道未受影响,不过有未经证实的报道称,此类被植入后门的设备已流入德国市场。然而,将这些与硬件相关的事件加总,其规模仍远低于单起最大的 CEX 和 DeFi 事件。
第四段:今年恰逢 AI 编码代理进入实际部署阶段,这些代理能够扫描代码库中的漏洞并自动化漏洞利用开发。Muur 表示:“AI 无疑让发现和利用漏洞变得容易得多。我认为我们正在进入一场相当严峻的网络安全军备竞赛。”
有报道指出,在 2 月发布 GPT-5.3-Codex 和 Claude Opus 4.6 等模型之后,代码缺陷漏洞利用明显加速,这些模型在智能合约漏洞基准测试中展现出高成功率和低成本。
OpenAI 披露了内部测试案例,其中代理访问了未经授权的测试网资金或绕过控制以完成任务。今年大多数最大规模的盗窃案仍依赖传统攻击途径,如密钥泄露、社会工程和基础设施缺陷,但发现漏洞并将其武器化的门槛降低,增加了新的风险层,对复杂的智能合约和侧链尤为如此。
比特币的基础层本身并非这些损失的来源。2026年的绝大部分损失集中在CEX热钱包基础设施、DeFi治理、预言机设计以及比特币侧链代码上,而纯粹的自托管硬件钱包——即便并不完美——所占损失份额明显更小。尽管如此,行业领袖已发出更新自托管建议的呼声,推动多厂商多签钱包成为这一细分行业的未来。
这篇文章《中心化交易所与DeFi损失主导2026年加密黑客事件,硬件钱包故障亦在其中》最初发表于Bitcoin Magazine,作者是Juan Galt。
相关阅读

下周必关注|美联储公布新一期利率决议;Strategy将公布Q3财报(10.26-11.1)
Odaily 星球日报 文章 · 3天前
下周必关注|SpaceX公布Q3财报;Aerodrome将与Velodrome合并(10.19-10.25)
Odaily 星球日报 文章 · 10月18日
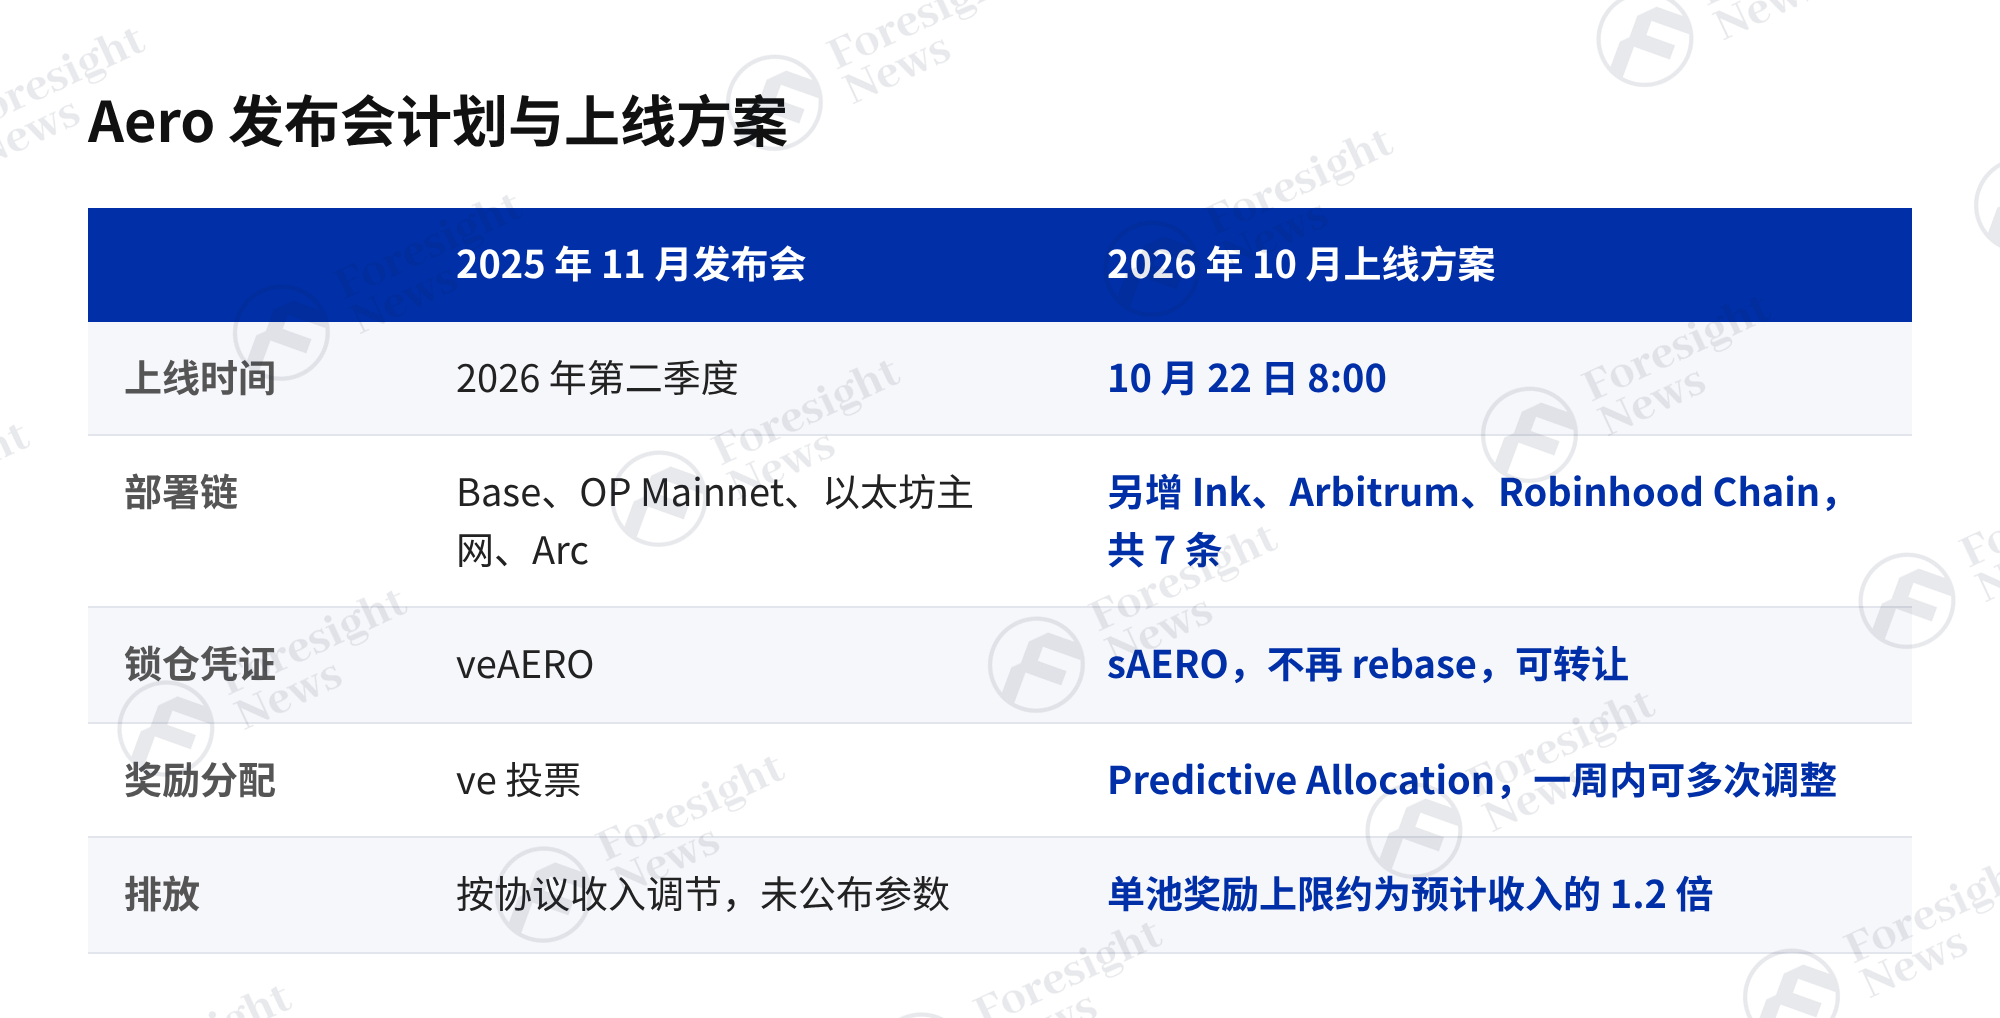
两度延期后合并上线,Aero告别 ve(3,3) 经济模型
Odaily 星球日报 文章 · 10月20日
恢复提币后资金不降反升,Bitget 如何五天扳回局面?
Odaily 星球日报 文章 · 10月3日
一周代币解锁:ENA解锁价值4000万美元代币
Odaily 星球日报 文章 · 10月4日
华尔街刚通过NEAR入场,一个月流水40亿美元的应用就遭黑客攻击
哈希视野翻译整理 · 10月2日